Diagnóstico · Portas
Como descobrir qual processo está usando uma porta
Encontre o dono de uma porta no Windows, Linux ou macOS e use qzx inspectPort 3000 --json quando precisar de uma consulta somente leitura com resultado estruturado.
Alejandro Sánchez6 min de leitura
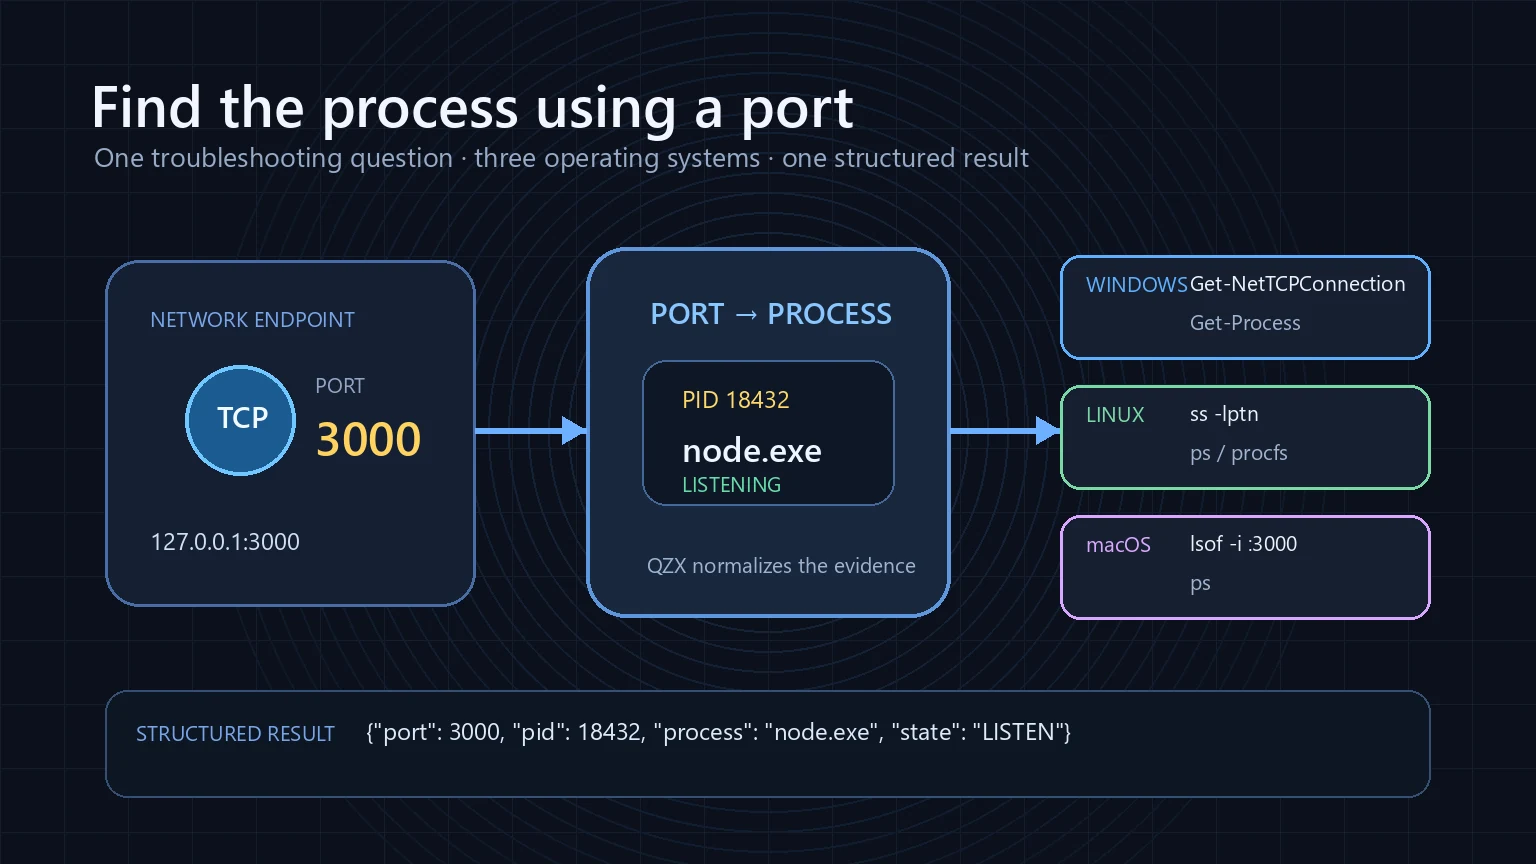
Primeiro descubra o dono; não mate processos por palpite
No Windows, Get-NetTCPConnection expõe a porta local e o PID proprietário. No Linux, ss -lptn 'sport = :3000' mostra listeners e pode incluir processos. No macOS, lsof -nP -iTCP:3000 -sTCP:LISTEN é uma consulta comum.
Uma consulta QZX
qzx inspectPort 3000 --jsonQZX informa se a porta está livre ou ocupada e, quando o sistema permite, retorna PIDs, nome do processo, hora de criação, executável e outras evidências. Limitações permanecem explícitas.
Revise a saída antes de compartilhá-la
Linhas de comando podem conter paths locais, usuário, URLs, tokens ou outros dados sensíveis. O comando é somente leitura, mas a saída não deve ser publicada sem revisão.
Sequência segura
Inspecione → confirme → entenda o processo → decida separadamente → reinspecione antes de qualquer mudança → verifique depois. PIDs podem ser reutilizados, por isso a hora de criação também é evidência útil.
Transforme o diagnóstico em um workflow
QZX é gratuito e open source. Se você precisa de integração, validação de compatibilidade ou automação sob medida, Alejandro Sánchez oferece serviços profissionais; também é possível apoiar a continuidade do projeto.
Comandos relacionados
inspectPortVerifica se uma porta local está ocupada e informa qual processo a possui, sem encerrá-lo.
Perguntas frequentes
inspectPort encerra o processo?
Não. inspectPort é somente leitura e separa diagnóstico de qualquer mutação.
Por que detalhes do processo podem faltar?
Permissões, APIs do sistema e processos que terminam durante a consulta podem limitar os dados disponíveis.
Posso publicar o JSON sem revisar?
Não é recomendável. Argumentos, paths e usuários podem revelar dados sensíveis.